(Tiinteen) – Tính năng lưu mật khẩu trên Google Chrome giúp người dùng đăng nhập nhanh chóng, nhưng có thể trở thành điểm yếu nếu thiết bị bị nhiễm mã độc. Chuyên gia khuyến nghị người dùng chủ động bảo vệ thông tin đăng nhập và cân nhắc các giải pháp quản lý mật khẩu phù hợp.
Lưu mật khẩu trực tiếp trên trình duyệt là thói quen phổ biến của nhiều người dùng Internet. Thay vì ghi nhớ từng tài khoản, người dùng có thể để Chrome tự động điền thông tin khi truy cập các website quen thuộc.
Tuy nhiên, sự tiện lợi này cũng đi kèm những rủi ro nhất định. Theo bài viết trên Android Police được Kiến Thức dẫn lại, chuyên gia công nghệ Parth Shah đã quyết định chuyển sang sử dụng trình quản lý mật khẩu chuyên dụng sau khi cân nhắc nguy cơ thông tin đăng nhập bị khai thác nếu máy tính hoặc hồ sơ trình duyệt bị xâm nhập.
Mã độc có thể nhắm đến mật khẩu và dữ liệu phiên đăng nhập
Trên thực tế, Chrome được trang bị nhiều cơ chế bảo vệ thông tin đăng nhập, trong đó có mã hóa dữ liệu, cảnh báo mật khẩu bị lộ và hạn chế tự động điền trên những website không khớp với địa chỉ đã lưu.
Dù vậy, những biện pháp này không thể loại bỏ hoàn toàn nguy cơ khi thiết bị đã bị chiếm quyền kiểm soát. Một số loại mã độc chuyên đánh cắp thông tin, như RedLine hay Agent Tesla, có thể tìm cách thu thập dữ liệu đăng nhập được lưu trên trình duyệt.
Lưu mật khẩu trên Chrome có những tiện lợi nhất định nhưng cũng tiềm ẩn rủi ro bảo mật.
Không chỉ mật khẩu, cookie phiên đăng nhập cũng là mục tiêu đáng chú ý. Dữ liệu này có thể giúp duy trì trạng thái đăng nhập trên website. Trong một số trường hợp, nếu bị đánh cắp và còn hiệu lực, cookie có thể bị lợi dụng để truy cập tài khoản mà không cần nhập lại mật khẩu.
Nguy cơ càng đáng quan tâm khi người dùng lưu thông tin của nhiều tài khoản trên cùng một thiết bị. Nếu máy tính bị nhiễm mã độc, phạm vi dữ liệu có khả năng bị ảnh hưởng có thể vượt ra ngoài một tài khoản riêng lẻ.
Trình quản lý mật khẩu chuyên dụng có thực sự an toàn hơn?
Một giải pháp được chuyên gia Parth Shah lựa chọn là sử dụng trình quản lý mật khẩu riêng, chẳng hạn Bitwarden. Ngoài ra, người dùng có thể tìm hiểu những công cụ như 1Password, KeePass hoặc Proton Pass.
Các ứng dụng này được thiết kế để lưu trữ và quản lý thông tin đăng nhập tập trung, với những tính năng như mã hóa dữ liệu, tạo mật khẩu mạnh và tự động điền thông tin. Tùy sản phẩm, cách thức lưu trữ và cơ chế bảo vệ dữ liệu sẽ khác nhau.
Tuy nhiên, chuyển sang trình quản lý mật khẩu chuyên dụng không đồng nghĩa với việc loại bỏ hoàn toàn nguy cơ bị tấn công. Người dùng vẫn cần đặt mật khẩu chủ đủ mạnh, bảo vệ thông tin khôi phục và kích hoạt xác thực đa yếu tố khi có thể.
Việc lựa chọn công cụ cần dựa trên nhu cầu sử dụng, khả năng tương thích giữa các thiết bị và chính sách bảo mật của nhà cung cấp, thay vì chỉ dựa vào mức độ phổ biến của ứng dụng.
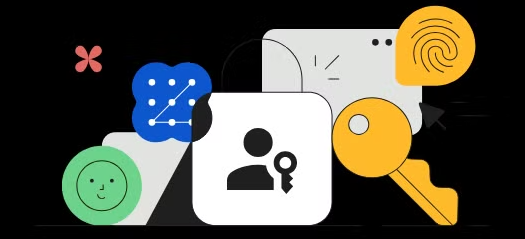
Passkey cho phép xác thực bằng sinh trắc học hoặc mã PIN, đồng thời giảm nguy cơ bị đánh cắp thông tin qua website giả mạo. (Ảnh: Google)
Bên cạnh các trình quản lý mật khẩu, passkey đang trở thành một phương thức xác thực đáng chú ý. Công nghệ này sử dụng cặp khóa mật mã thay vì yêu cầu người dùng nhập mật khẩu theo cách truyền thống.
Tùy thiết bị và dịch vụ, người dùng có thể xác thực bằng vân tay, nhận diện khuôn mặt hoặc mã PIN. Do passkey được gắn với website hoặc ứng dụng đã đăng ký, phương thức này giúp giảm nguy cơ bị lừa cung cấp thông tin đăng nhập trên các trang web giả mạo.
Dù vậy, khả năng sử dụng passkey còn phụ thuộc vào việc dịch vụ có hỗ trợ hay không và cách người dùng quản lý thiết bị, phương thức khôi phục tài khoản.
Chủ động bảo vệ tài khoản từ những thói quen cơ bản
Việc lưu mật khẩu trên Chrome không mặc nhiên là thiếu an toàn. Tuy nhiên, người dùng cần hiểu rằng bất kỳ giải pháp lưu trữ nào cũng có giới hạn, đặc biệt khi thiết bị bị xâm nhập.
Người dùng cần chủ động bảo vệ tài khoản cá nhân trên không gian mạng.
Để giảm thiểu rủi ro, người dùng nên cập nhật hệ điều hành và trình duyệt thường xuyên, tránh cài phần mềm không rõ nguồn gốc, sử dụng mật khẩu riêng cho từng tài khoản và bật xác thực đa yếu tố đối với những dịch vụ quan trọng.
Đồng thời, cần kiểm tra cảnh báo bảo mật, thay đổi mật khẩu khi phát hiện nguy cơ rò rỉ và cân nhắc sử dụng passkey nếu dịch vụ hỗ trợ.
Thay vì chỉ lựa chọn giữa lưu mật khẩu trên trình duyệt hay sử dụng một ứng dụng riêng, điều quan trọng là xây dựng phương thức quản lý thông tin đăng nhập phù hợp, giảm nguy cơ một sự cố bảo mật ảnh hưởng đến nhiều tài khoản cùng lúc.